Enterprise SIEM: сбор событий, корреляция, расследование. Узкие запросы про «ai-модули KUMA» закрываем внедрением KUMA + KIRA. В реестре средств ГосСОПКА.
Средний и крупный бизнес, госсектор, КИИ — когда Excel с логами больше не масштабируется.
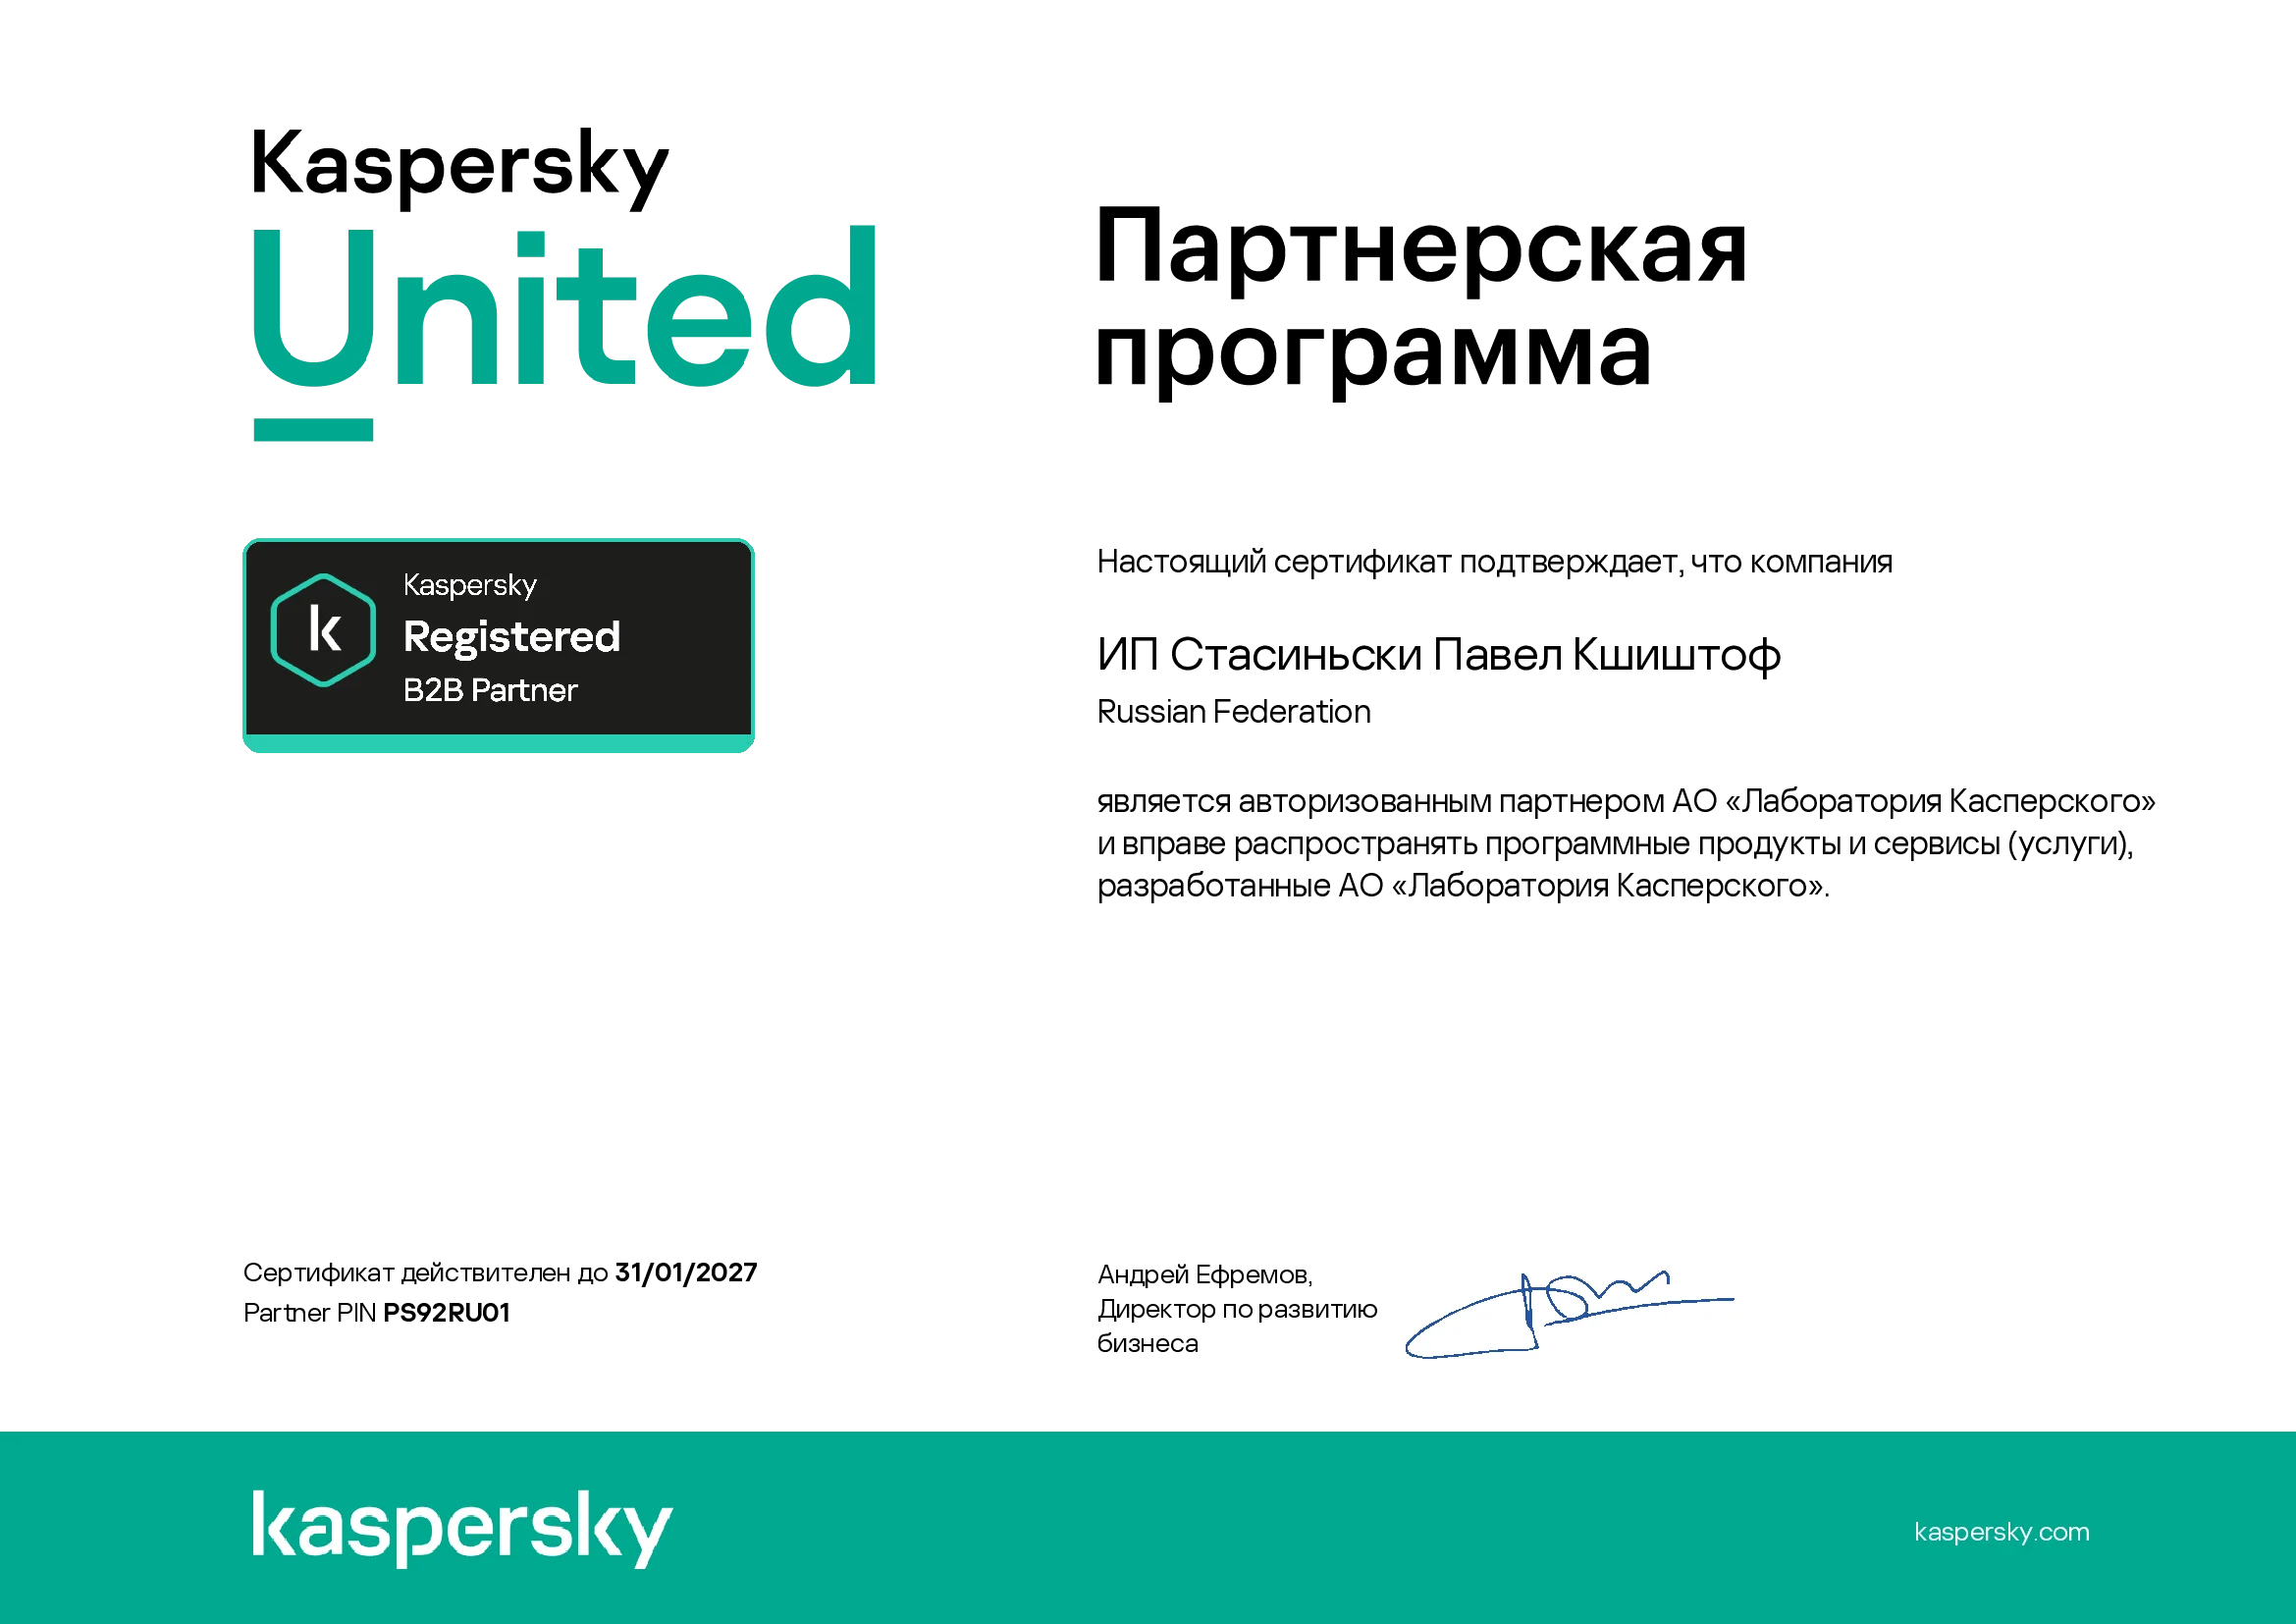
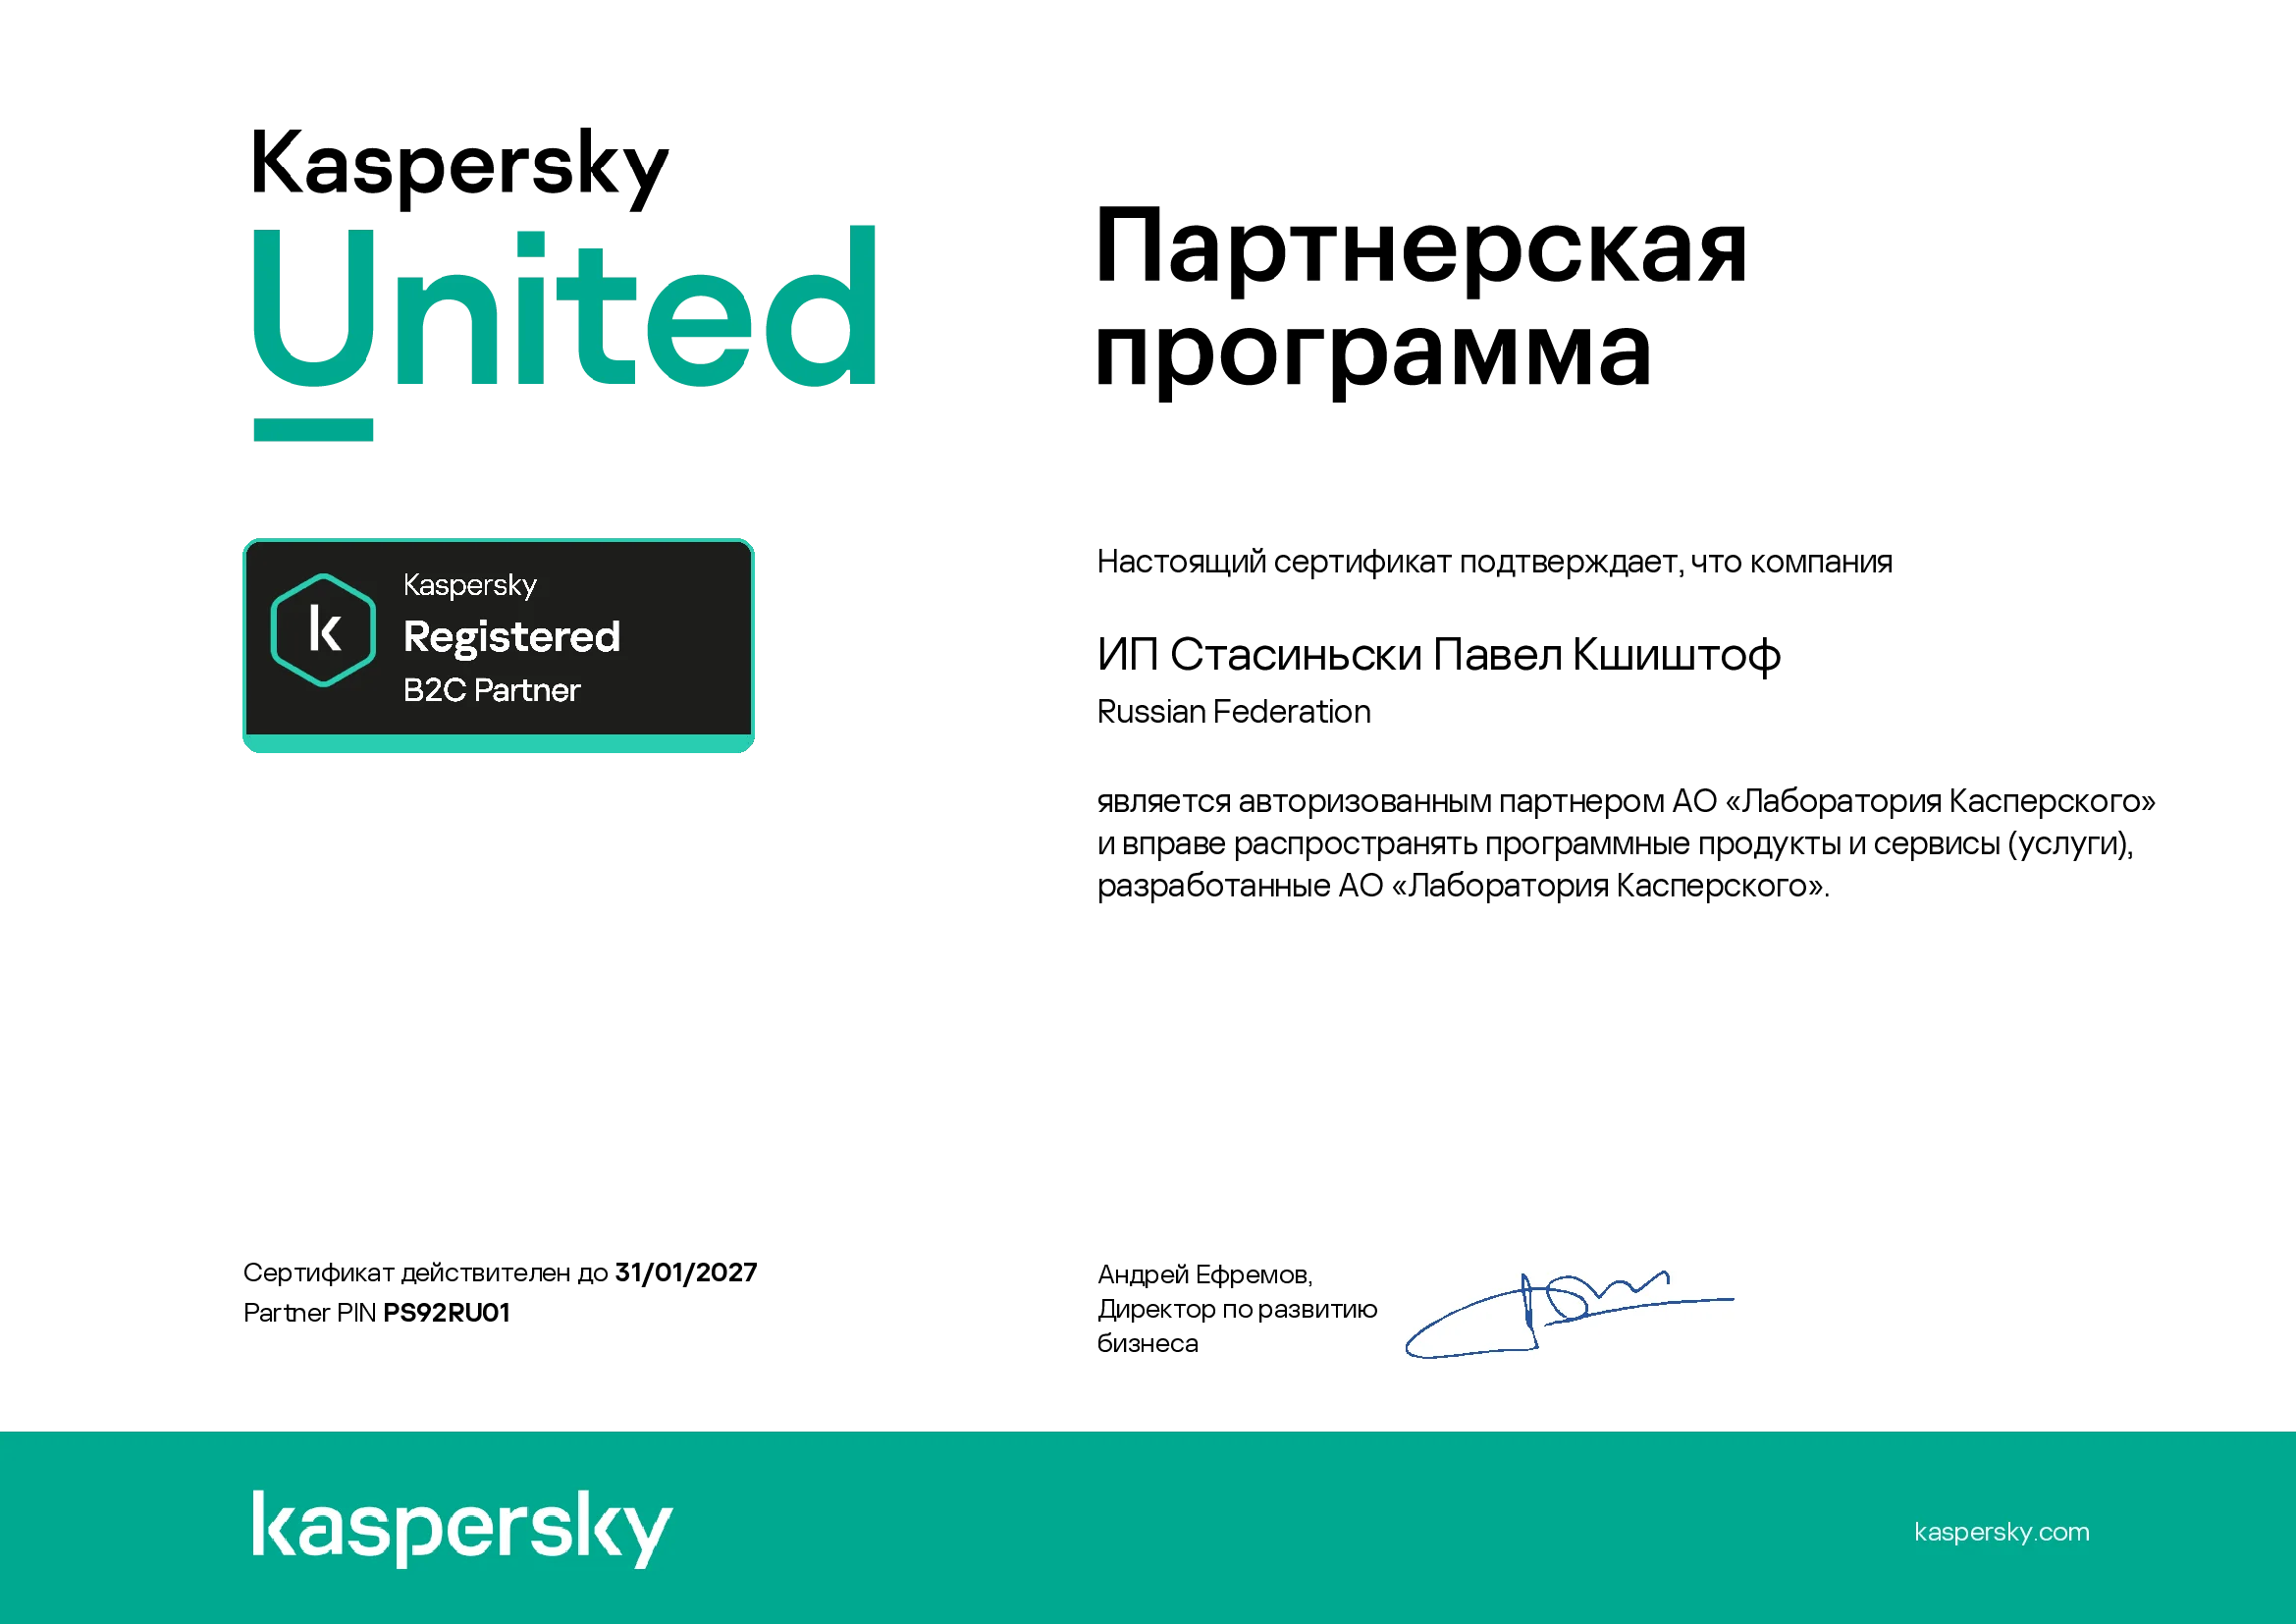
Партнёрство с «Лабораторией Касперского»
Registered Partner · B2B и B2C. Знаки и сертификаты — подтверждение статуса; поставка лицензий через официальную дистрибуцию.
Что получает заказчик
- Единая точка сбора событий ИБ
- Корреляция и алерты по вашим сценариям
- Дашборды для ИБ и руководства
- Интеграция с EDR, NGFW, почтой
- Документация для ГосСОПКА / аудита
Bober AI Systems
- Аудит источников логов и архитектуры
- Развёртывание KUMA (on-prem / частное облако)
- Подключение источников и парсеры
- Правила корреляции и use cases
- Дашборды и отчёты
- Обучение аналитиков, сопровождение
Kaspersky
- Kaspersky Unified Monitoring and Analysis Platform (KUMA)
- Интеграция с Next XDR, NGFW, почтой
- KIRA — опционально для разбора событий
Как устроен контур
- Источники (EDR, NGFW, AD, приложения) → KUMA
- Корреляция → алерт / инцидент
- Аналитик / KIRA → расследование → тикет
- Отчёт → ИБ / регулятор / руководство
Средний и крупный бизнес, госсектор, КИИ — когда Excel с логами больше не масштабируется.