Container Security / DevSecOps
Kaspersky Container Security в CI/CD и Kubernetes
DevSecOps-контур: GitLab / GitHub → CI/CD → Kubernetes → Kaspersky Container Security → KUMA. Ближе к вашим компетенциям K8s и AI, чем классический endpoint.
DevSecOps-контур: GitLab / GitHub → CI/CD → Kubernetes → Kaspersky Container Security → KUMA. Ближе к вашим компетенциям K8s и AI, чем классический endpoint.
Финтех, retail, телеком, prod с микросервисами и AI-инференсом в K8s.
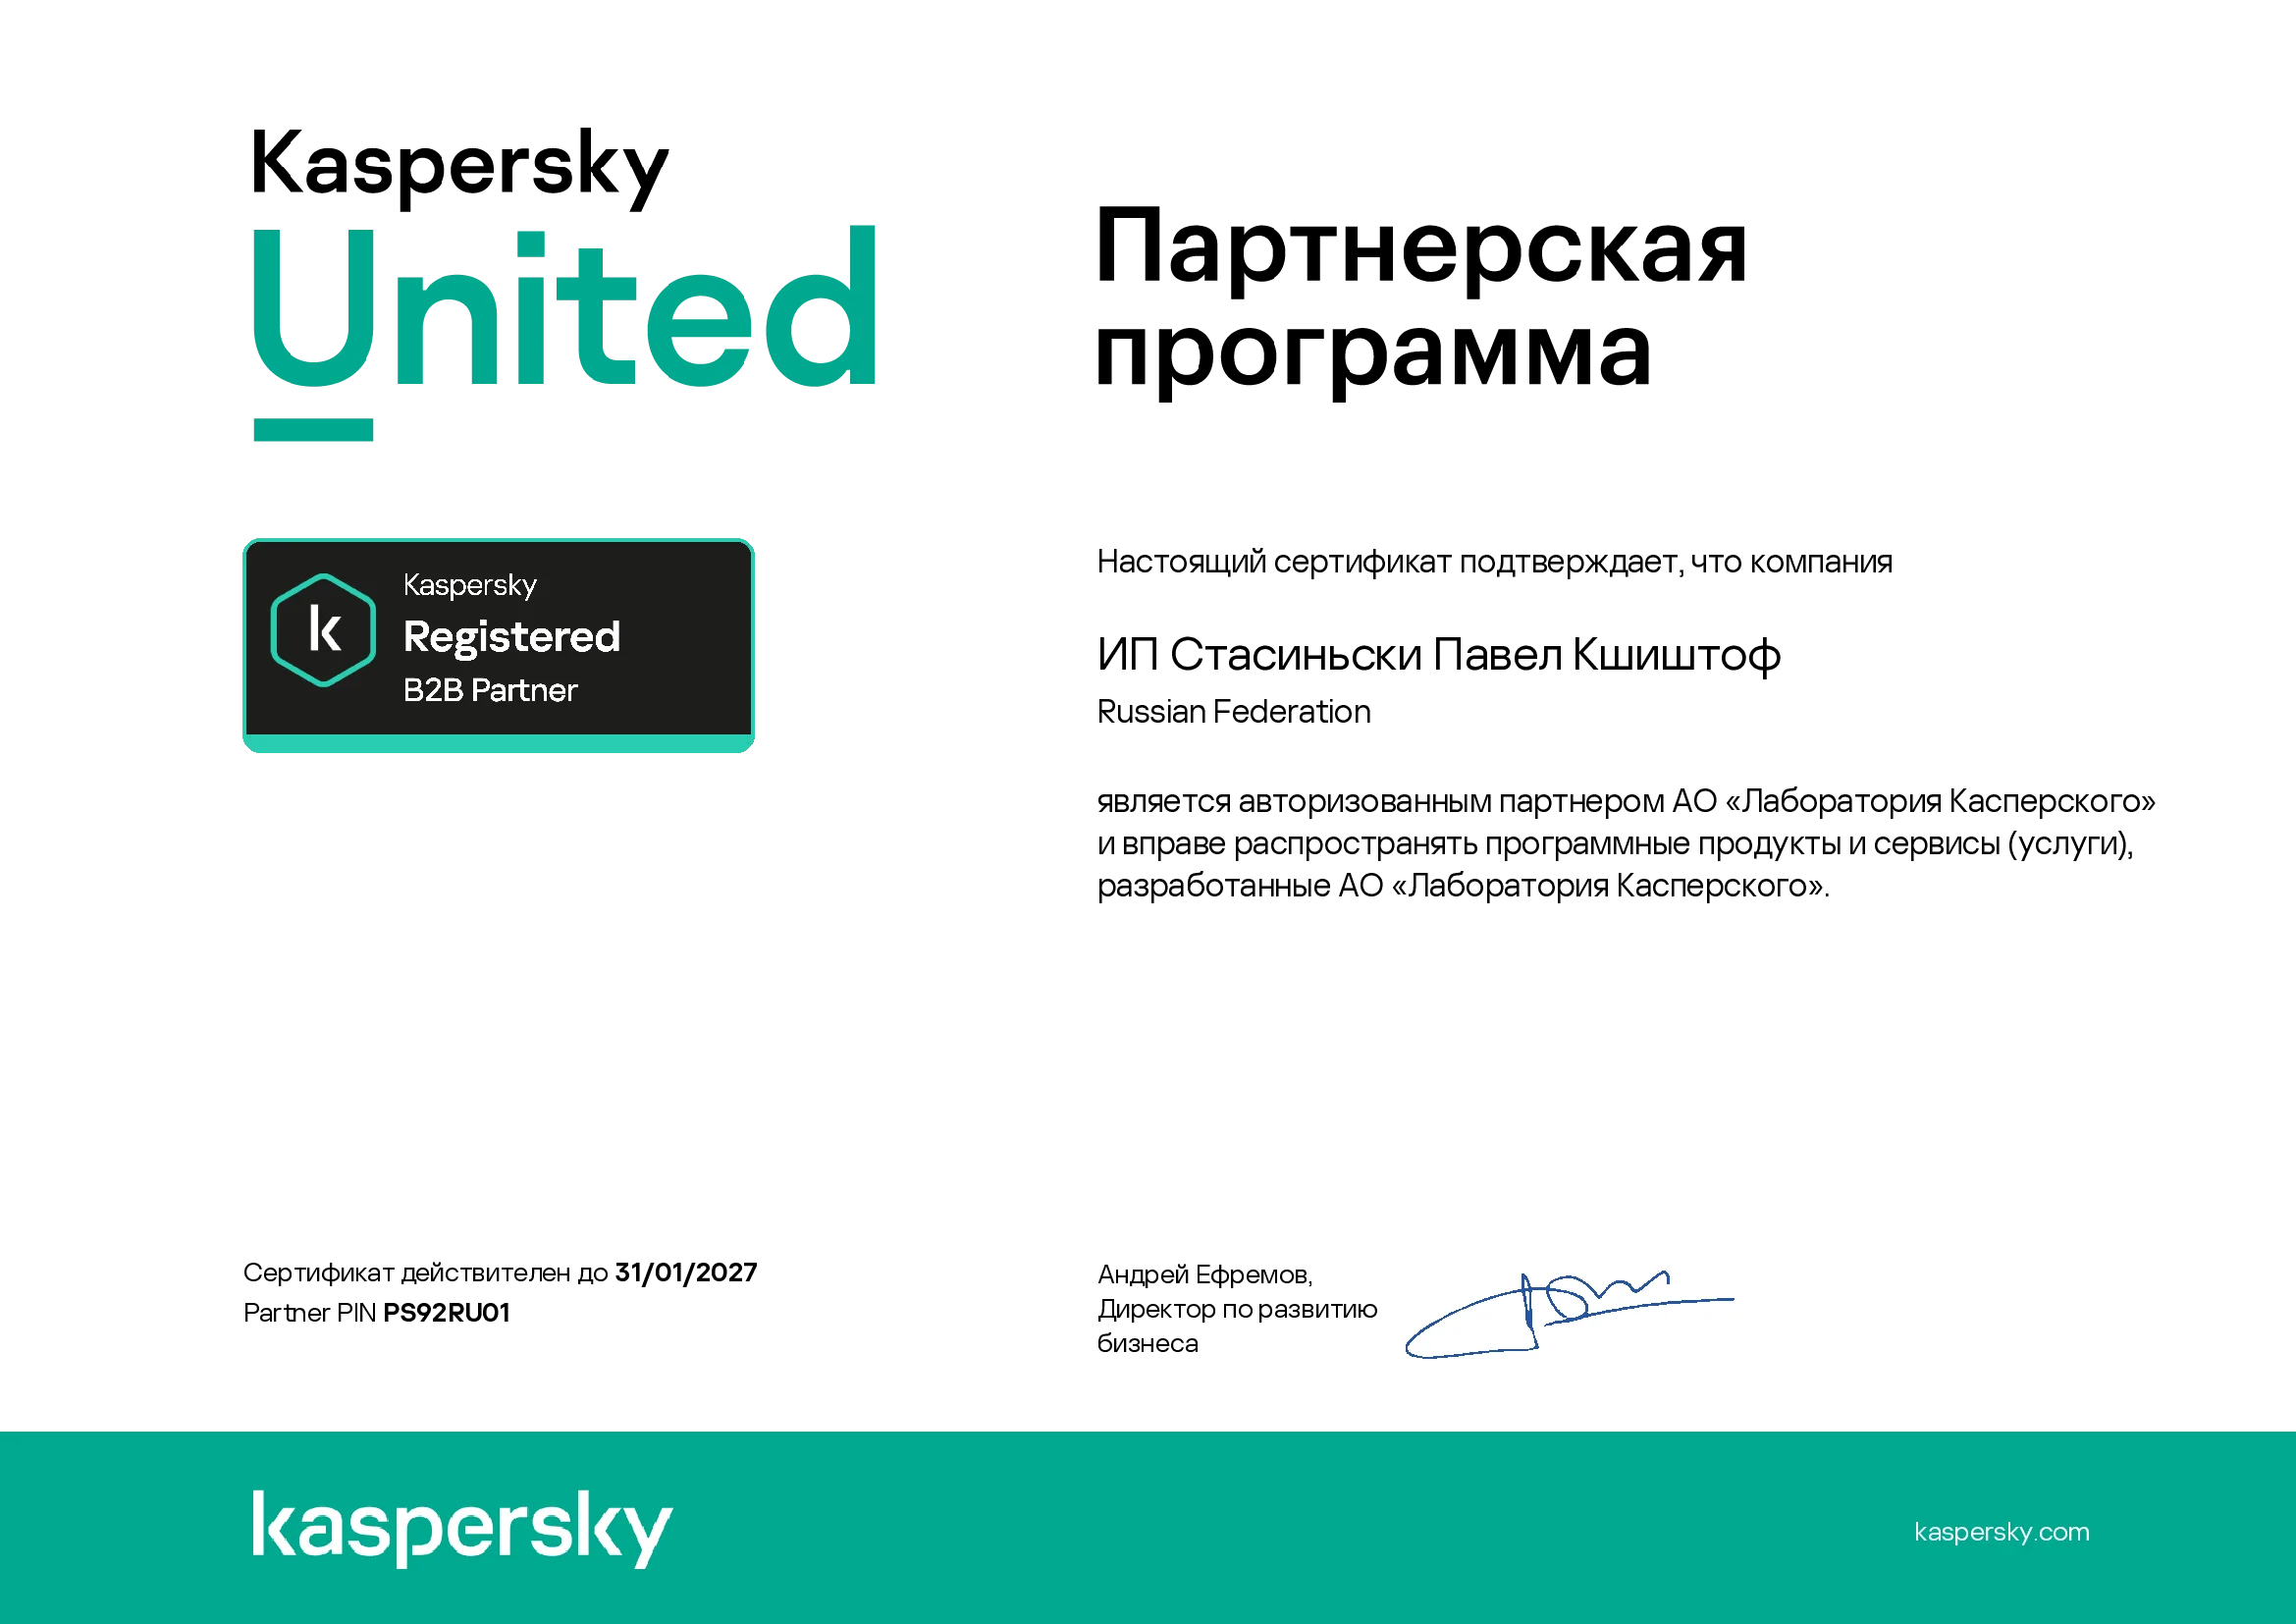
Партнёрство с «Лабораторией Касперского»
Registered Partner · B2B и B2C. Знаки и сертификаты — подтверждение статуса; поставка лицензий через официальную дистрибуцию.
Что получает заказчик
- Контроль образов до production
- Runtime-защита контейнеров
- Скан уязвимостей, секретов, misconfig
- Интеграция с registry и CI/CD
- События в KUMA / тикеты команде
Bober AI Systems
- Аудит pipeline и кластеров
- Внедрение Kaspersky Container Security
- Подключение Registry / Harbor / GitLab
- Политики admission и runtime
- Интеграция с Kubernetes (on-prem / Yandex / Selectel)
- Связка с KUMA и процессами DevOps
Kaspersky
- Kaspersky Container Security
- Скан и runtime для Docker / Kubernetes
- KIRA — опционально для разбора находок
Как устроен контур
- GitLab / GitHub → CI/CD → build образа
- Registry → KCS scan → admission в K8s
- Runtime → события → KUMA / тикеты
Финтех, retail, телеком, prod с микросервисами и AI-инференсом в K8s.